السعودية أكثر الدول المستهدفة من الهجمات السيبرانية بمنطقة الشرق الأوسط وافريقيا

اعلنت IBM Security عن نتائج تقرير مؤشرX-Force Threat Intelligence Index لعام 2023 والذي كشف أن المملكة العربية السعودية واحدة من أكثر البلدان المستهدفة من قبل الهجمات السيبرانية في منطقة الشرق الأوسط وأفريقيا، والتي شكلت ثلثي (2/3) من الحالات المرصودة في المنطقة.
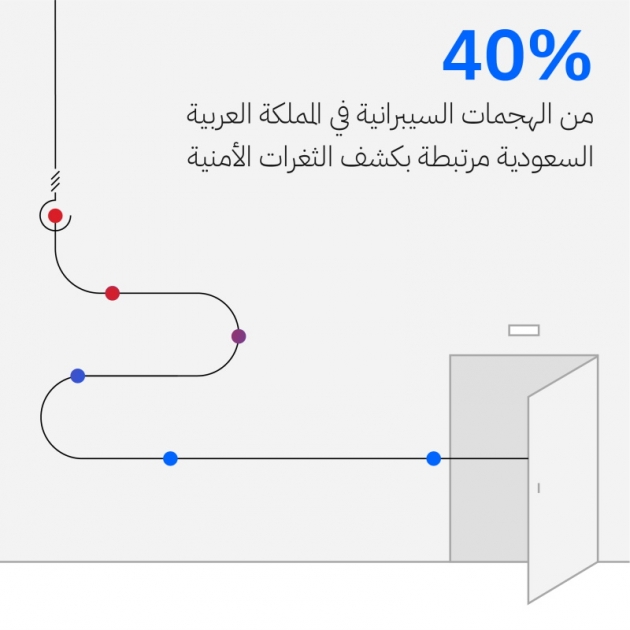
ويشير التقرير إلى أن منفذو الهجمات قاموا بابتكار أساليب جديدة ومبتكرة لشن الهجمات الإلكترونية. ويسلط التقرير الضوء على أن كشف الثغرات الأمنية ("الأبواب الخلفية") هي أكثر الأساليب شيوعًا في استهداف المؤسسات السعودية، حيث تمثل 40٪ من الحوادث التي استجاب لها خبراء الأمن السيبراني لدى شركة IBM. هذا وتتراوح الأساليب الأخرى التي تمت ملاحظتها من حملات البريد العشوائي إلى برامج الابتزاز وبرامج الإعلانات المتسللة الضارة.
ووفقًا للتقرير، فقد شكل قطاع الخدمات المالية والتأمين ثلثي الحالات في المملكة، في حين توزعت البقية على شركات ومؤسسات التصنيع والخدمات المهنية والتجارية والاستهلاكية.
ويصنف التقرير منطقة الشرق الأوسط وأفريقيا في المرتبة الخامسة ضمن قائمة المناطق ذات النسبة الأعلى للهجمات في العالم التي لاحظها فريق الاستجابة للحوادث التابع لشركة IBM، حيث وصلت الى 4٪ في 2022. وتم تصنيف منطقة آسيا والمحيط الهادئ كأكثر المناطق استهدافًا، حيث وصلت الى 31٪ في الهجمات التي تم تحديدها على مستوى العالم. بينمنا احتلت أوروبا المرتبة الثانية – حيث شكلت ما نسبته 28٪ من الهجمات – في حين احتلت أمريكا الشمالية المرتبة الثالثة حيث شكلت ما نسبته 25٪، واحتلت أمريكا اللاتينية المرتبة الرابعة، حيث وصلت الى 12٪.
قد صرح فهد العنزي، المدير العام لشركة أي بي أم بالسعودية: "تشهد المملكة العربية السعودية، تحولًا رقميًا هائلاً. وبعد ان أصبحت السعودية واحدة من أكثر البلدان ترابطًا في العالم، نرى أهمية اتخاذ إجراءات استباقية لمنع الهجمات الإلكترونية وعرقلتها”. وأضاف العنزي: "ويعد هذا الأمر ضروريًّا لحماية مصالح قطاع الاعمال، والقطاعات الأخرى، ونموها، وتطورها. وباتباع النهج المنظم والممارسات الاستباقية، يمكننا توفير الحماية المستقبلية للمملكة وتحسين الأمن وتجنب الأزمات المحتملة".
أضاف: "توفر IBM Security حلول الأمن السيبراني للشركات لمساعدتها على النمو ومواجهة التحديات. وبصفتنا أكبر مزود لأمن المؤسسات، قمنا بتطوير مجموعة متقدمة ومتكاملة من منتجات وخدمات الأمن السيبراني، كما دعمنا هذه المنتجات والحلول بتقنية الذكاء الاصطناعي والنهج الحديث لاستراتيجية الأمن السيبراني والتي تستخدم مبدأ الثقة المعدومة. ومن خلال تزويد عملائنا بهذه التقنيات، نمكِّن الكيانات التي ندعمها من إدارة المخاطر بثقة وفعالية".
وعلى الصعيد الدولي، وجد المؤشر أنه وعلى الرغم من انخفاض نسبة حوادث برامج الابتزاز بشكل طفيف بمعدل 4% خلال العام 2022، إلا أن آليات الدفاع كانت أكثر فعالية في اكتشافها. وعلى الرغم من ذلك، واصل منفذو الهجمات بالابتكار، حيث أوضح التقرير أن متوسط الوقت اللازم لإكمال هجوم برنامج الابتزاز انخفض من شهرين إلى أقل من 4 أيام.
يرصد مؤشر X-Force Threat Intelligence Index من IBM Security اتجاهات وأنماط الهجمات الحالية والجديدة عن طريق جمع مليارات من البيانات من الشبكة والأجهزة النهائية وتحليلها، ودراسة عمليات الاستجابة للحوادث الأمنية بالإضافة إلى عدة مصادر أخرى. ومن أبرز النتائج الأخرى التي تناولها التقرير:
الابتزاز السيبراني: الطريقة الشائعة الأسرع لمنفذي الهجمات الإلكترونية. يعد الابتزاز أكثر الهجمات الإلكترونية تأثيرا عام 2022، حيث كان يتم بشكل رئيسي عن طريق البريد الإلكتروني للمؤسسات. كما أن نصف الهجمات السيبرانية التي شهدتها منطقة الشرق الأوسط وأفريقيا في عام 2021 كانت بهدف الابتزاز والاستغلال المالي. وكان قطاع التصنيع الأكثر تعرضاً لمثل هذه الهجمات على مستوى العالم عام 2022، للعام الثاني على التوالي، حيث تعتبر مؤسسات التصنيع هدفاً جاذباً لعمليات الابتزاز نظراً لخطورة تأثير توقفها عن العمل. عمليات اختراق محادثات البريد الإلكتروني. شهد اختراق محادثات البريد الإلكتروني ارتفاعاً كبيراً عام 2022، حيث استغل المهاجمون حسابات بريد إلكتروني مخترقة للرد على محادثات جارية، متظاهرين بأنهم المشاركون الأصليون في هذه المحادثات. ورصد مؤشر X-Force ارتفاع المعدل الشهري لمحاولات الاختراق عالمياً بنسبة 100% مقارنةً بعام 2021. كما كشف المؤشر أن المهاجمين يستخدمون هذه الوسيلة لنقل Emotet، وQakbot، وIcedID، وهي برامج ضارة تُستخدم غالباً لتنفيذ الهجمات الابتزازية. البرامج والتقنيات القديمة لاتزال تؤدي عملها. انخفضت قدرة البرمجيات القديمة المعروفة على التصدي للهجمات السيبرانية بمقدار 10% عالمياً من عام 2018 وحتى 2022 نتيجة لارتفاع عدد البرمجيات الضارة التي سجلت أعلى مستوى لها. وتشير نتائج التقرير إلى أن استمرار اعتماد مثل هذه التقنيات القديمة أتاح زيادة انتشار برامج ضارة قديمة مثل WannaCry وConficker.